

한국인터넷진흥원(KISA)은 공식 보안공지를 통해 기업과 금융회사를 사칭한 문자에서 인터넷 주소 클릭이나 개인정보 입력을 유도하는 수법을 경고하고 있다. 문자메시지로 접근하는 피싱인 ‘스미싱’은 가짜 사이트에서 정보를 빼내거나 악성 앱 설치를 유도하는 방식으로 피해를 일으킨다.
배송지 확인이나 결제 문제 해결을 요구하는 메시지를 받았다면, 문자에 포함된 링크보다 평소 이용하던 공식 앱을 직접 열어 확인하는 것이 좋다. 쇼핑몰 주문내역이나 택배사의 배송조회에서 실제 안내와 일치하는지 살펴야 한다. 문자에 적힌 고객센터 번호 역시 공식 앱이나 누리집에 공개된 번호와 비교할 필요가 있다.
인터넷 주소도 꼼꼼히 봐야 한다. 익숙한 기업 이름이 포함돼 있어도 정상 사이트라고 단정할 수 없다. 공식 주소와 다른 철자나 불필요한 문자가 있는지 확인하고, 연결 목적지를 알기 어려운 단축주소는 특히 신중하게 다뤄야 한다.
결제나 본인확인을 이유로 정보를 요구할 때도 잠시 멈춰야 한다. KISA는 카드사를 사칭한 가짜 인증 화면에서 카드번호와 계좌번호, 유효기간, CVC 등 금융정보를 탈취하는 수법을 안내한 바 있다. 신뢰할 수 있는 경로인지 확인하기 전에는 정보를 입력하지 말고, 본인확인 인증번호를 다른 사람에게 전달해서도 안 된다.
‘보안점검’이나 ‘사고접수’를 돕겠다며 원격제어 앱 설치를 요구하는 경우도 주의 대상이다. 공식 앱 장터에 등록된 프로그램이라도 상대방의 지시에 따라 설치하면 휴대전화 제어와 정보 탈취에 악용될 수 있다.
예방을 위해서는 스마트폰의 운영체제와 보안 앱을 최신 상태로 유지하고, 출처를 알 수 없는 앱 설치를 제한하는 보안설정을 활용하는 것이 좋다. 쇼핑 편의를 위해 낯선 판매처에 결제정보를 저장하는 일도 신중해야 한다.
이미 카드정보를 입력했다면 카드사에 즉시 연락해 카드 이용정지와 재발급 등 필요한 조치를 상담해야 한다. 송금 피해가 발생했다면 금융회사와 경찰에 신속히 신고해야 한다. 악성 앱 설치가 의심될 때는 다른 안전한 전화로 도움을 요청하는 편이 좋다.
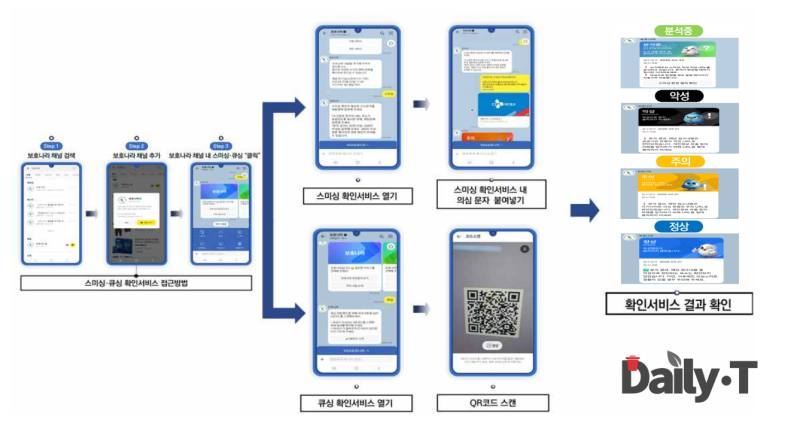
의심 문자는 휴대전화의 ‘스팸으로 신고’ 기능이나 카카오톡 ‘보호나라’ 채널의 스미싱·피싱 확인서비스를 이용할 수 있다. 보안 상담은 국번 없이 118, 범죄 피해 신고는 112에서 받는다.
쇼핑 알림이 급하게 느껴질수록 확인은 한 박자 늦출 필요가 있다. 문자 속 링크를 누르는 대신 공식 앱을 직접 여는 짧은 습관이 개인정보와 결제정보를 지키는 출발점이다.



댓글
(0)