

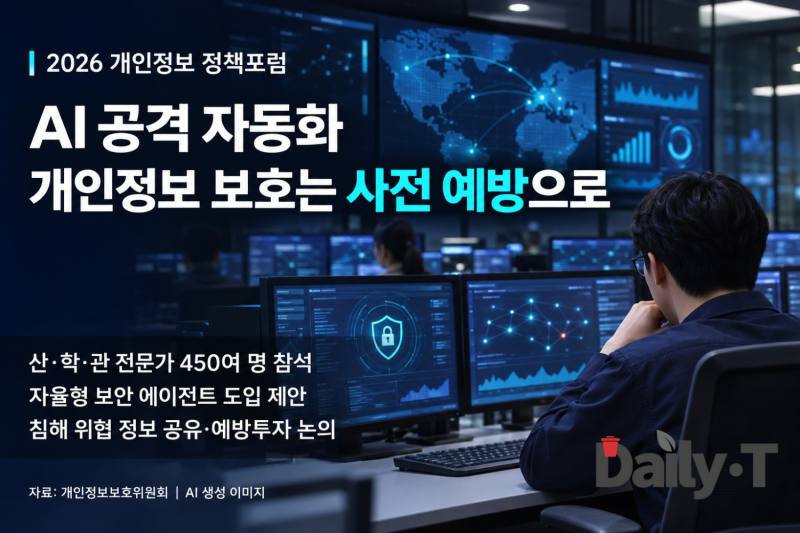
개인정보보호위원회와 한국개인정보보호책임자협의회는 11월 9일 서울 서초구 엘타워에서 개인정보 정책포럼을 열고 AI 기반 공격에 대응할 방안을 논의했다.
산업계와 학계, 정부의 개인정보 보호책임자(CPO)와 전문가 등 450여 명이 참석했다.
박찬암 스틸리언 대표는 AI를 이용한 공격 자동화에 대응하는 방안으로 자율형 보안 에이전트 도입을 제안했다.
보안 에이전트는 여러 경보를 분석해 우선순위를 정하거나 의심스러운 접속을 일시 제한하는 데 활용할 수 있다.
정상 이용자의 접속까지 막을 수 있는 만큼 자동 차단 범위와 담당자 승인 절차, 차단을 해제하는 기준을 함께 정하는 것이 운영 과제다.
김재기 S2W 이사는 정해진 항목을 주기적으로 확인하는 방식에서 벗어나, 외부 공격자가 어떤 시스템에 접근할 수 있는지 상시 살피는 체계가 필요하다고 강조했다.
패널토론에서는 한 기관이 발견한 공격 수법이나 악성 주소를 다른 기관도 신속히 확인할 수 있도록 침해 위협 정보 공유체계를 마련하는 방안이 논의됐다.
개인정보위는 공공기관의 개인정보 처리시스템을 유출 원인별로 점검하고, 기관의 보호 수준을 평가할 때 사전 예방 활동을 반영하는 지표를 신설하는 방향을 제시했다.
중대하거나 반복적인 위반에는 전체 매출액의 최대 10%까지 과징금을 부과할 수 있으며, 사전 예방 투자 노력이 인정되면 과징금을 감경하는 제도도 설명했다.
개인정보위는 포럼에서 나온 의견을 바탕으로 기관이 처리하는 개인정보의 위험 수준에 맞춰 관리체계를 정비할 계획이다.
자율형 보안 에이전트는 업계 발표자가 제안한 대응 수단으로, 실제 적용 범위와 운영 방식은 기관별 검토 과제로 남아 있다.


댓글
(0)