

그러나 관리·감독 책임이 있는 서울시는 언론 보도를 접하고서야 뒤늦게 사태를 파악한 것으로 드러났다. 은행이 수조 원대 자금을 유치하면서 정작 중대 침해사고 보고 의무조차 약정서에 빠뜨려온 서울시의 안이한 행정과, 보안 만점을 받고도 뒤늦게 수십 건의 취약점이 드러난 시금고의 총체적 부실이 도마 위에 올랐다.
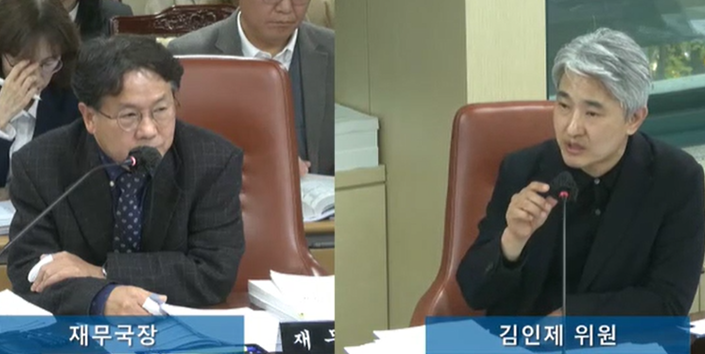
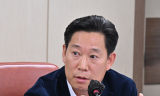
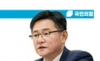
6일 서울시의회 행정자치위원회 재무국 소관 행정사무감사에서 김인제 시의원(사진)은 신한은행의 고객 개인정보 유출 사고와 서울시의 미온적 대응 체계를 정조준하며, 시금고 약정 내 중대 보안사고 즉시보고 의무 명문화와 검증 체계 전면 개편을 강력히 촉구했다.
언론 보고서야 알았다… ‘깜깜이’ 서울시와 ‘보고 패싱’ 신한은행
서울시가 제출한 감사 자료에 따르면, 지난 9월 말 신한은행에서 약 2만 5천 명에 달하는 고객 개인정보가 유출되는 중대 침해사고가 발생했다. 그러나 정작 서울시 금고를 책임진 은행의 대형 사고 소식을 서울시가 처음 인지한 시점은 10월 1일 오전 11시 37분, 일반 언론 보도를 통해서였다.
이후 서울시가 신한은행 측에 부랴부랴 경위 파악과 보안점검을 요구하고 관련 자료를 넘겨받은 것은 이튿날인 10월 2일이었다. 수천만 시민의 세금과 직결된 금고지기에게 치명적인 보안 균열이 생겼음에도 지자체 통보가 ‘사후 늑장 전달’에 그친 셈이다. 이 같은 사태의 배경에는 현행 시금고 약정상 중대 침해·유출 사고 발생 시 서울시에 즉각 알려야 한다는 구체적 의무 조항이 아예 누락돼 있던 제도적 허점이 자리 잡고 있었다.
8점 만점에 7.936점?… 점검해보니 50건 ‘구멍’ 확인된 ‘요식행위 평가’
더 큰 문제는 시금고 선정 당시의 ‘전산보안 평가’가 사실상 서류상 요식행위에 불과했다는 점이다. 신한은행은 올해 차기 시금고 선정 과정에서 ‘전산시스템 보안관리 등 전산처리능력’ 항목 평가 결과 8점 만점 중 무려 7.936점(99.2%)이라는 만점에 가까운 점수를 받았다.
하지만 정보 유출 사고 이후 서울시와 신한은행이 시금고 관련 14개 시스템 내 680개 항목을 긴급 특별점검한 결과는 딴판이었다. 자동화된 반복 접속(매크로 공격 등) 차단 미흡, 로그인 다중요소 인증(MFA) 미적용 등 시급히 뜯어고쳐야 할 보안 취약점이 무려 50건이나 적발됐다. 만점에 수렴하는 평가를 받은 시스템에서 기초적인 접근 통제 결함이 쏟아져 나온 것이다.
서울시 재무국장은 “세무·세입징수 내부망과 시민용 이택스(ETAX) 수납시스템은 물리·논리적으로 분리돼 있어 이번 사고로 시금고 시스템에 직접적인 침해나 정보 유출은 발생하지 않았다”고 해명했다. 그러나 김인제 의원은 “단순한 망 분리에 안주할 것이 아니라, 고도화된 해킹 공격을 실시간으로 탐지하고 방어할 수 있는 실질적 대응력이 작동하는지를 객관적으로 입증해야 한다”고 꼬집었다.
신한 내부 “과도한 흔들기” 항변 속… 금융권 “내부통제 낙제점, 페널티 불가피”
신한은행 내부에서는 이번 파장을 두고 억울하다는 기류도 감지된다. 신한은행의 한 내부 관계자는 본지와의 통화에서 “이번 정보 유출은 특정 비대면 채널 및 외부 위탁 접점 등에서 발생한 사안으로, 고도의 망 분리와 독립 방화벽 체계로 철저히 차단된 서울시금고망과는 완전히 분리된 환경”이라며 “사고 직후 관계 당국에 규정대로 즉시 신고하고 매뉴얼에 따라 피해 확산 방지 조치를 완료했음에도, 시금고 전반의 부실로 결부짓는 것은 과도한 측면이 있다”고 토로했다.
특별점검에서 나온 50건에 대해서도 “사고 여파라기보다는 선제적 고도화를 위한 보완 권고 과제”라는 설명이다.
반면 금융권 전문가와 시중은행 경쟁사들의 시각은 싸늘하다. 한 시중은행 정보보호최고책임자(CISO) 출신 관계자는 “금융기관에서 2만 5천 명의 정보가 샜다는 것 자체가 접근 권한 통제나 이상징후 탐지 시스템(FDS) 등 기초 내부통제 프로세스가 붕괴했음을 방증한다”며 “단순히 시금고 데이터베이스가 안 털렸다고 안도할 일이 아니라, 기관의 전반적 IT 거버넌스 신뢰도에 치명타를 입은 것”이라고 지적했다.
또 다른 금융권 관계자 역시 “지자체 금고는 단순 수납 창구가 아니라 막대한 시민 혈세와 공공 데이터가 오가는 핵심 인프라”라며 “중대 사고를 지자체에 실시간 공유조차 하지 않는 은행의 폐쇄적 보고 관행과, 서류 몇 장으로 99% 보안 점수를 남발해 온 선정 시스템 모두 전면 수술대에 올라야 한다”고 비판했다.
“자체 점검 못 믿는다… 외부 독립 검증·선정평가 감점제 도입해야”
김인제 의원은 행감 현장에서 서울시의 전면적인 태도 변화를 요구했다. 김 의원은 ▲중대 보안사고 발생 시 1시간 이내 즉시보고 의무화 및 표준 대응 절차 명문화 ▲보안 사고 이력 및 위기대응 역량을 시금고 선정 정량·정성 평가에 대폭 감점 요인으로 반영 ▲은행의 셀프 점검을 벗어난 외부 전문기관의 독립적 교차 검증 제도화를 대안으로 제시했다.
이에 대해 서울시 재무국장은 “지난 6월 체결한 포괄협약에 이어 이달(11월) 중 개인정보 보호에 관한 별도 업무협약을 은행 측과 맺고, 사고 유형별 모의 침투훈련 결과 등을 반영해 보안대책을 대폭 강화하겠다”고 밝혔다. 아울러 “시금고 선정 기준에 보안 절차와 사고 신고 체계 배점을 정교화하는 방안은 주무부처인 행정안전부와 긴밀히 협의하겠다”고 답했다.
‘신뢰’를 생명으로 삼아야 할 금융권 1위 사업자가 2만 5천 명의 고객 정보를 흘리고도 보고조차 누락한 이번 사태는, 단순한 해프닝이 아닌 공공 금융 인프라 관리의 민낯을 드러낸 사건이다. 서울시가 협약서 한 장 새로 쓰는 수준의 땜질 처방에 그칠지, 아니면 차기 시금고의 문턱을 높여 실질적인 책임과 독립 검증의 칼날을 들이댈지 시민들의 눈과 귀가 쏠리고 있다.



댓글
(0)